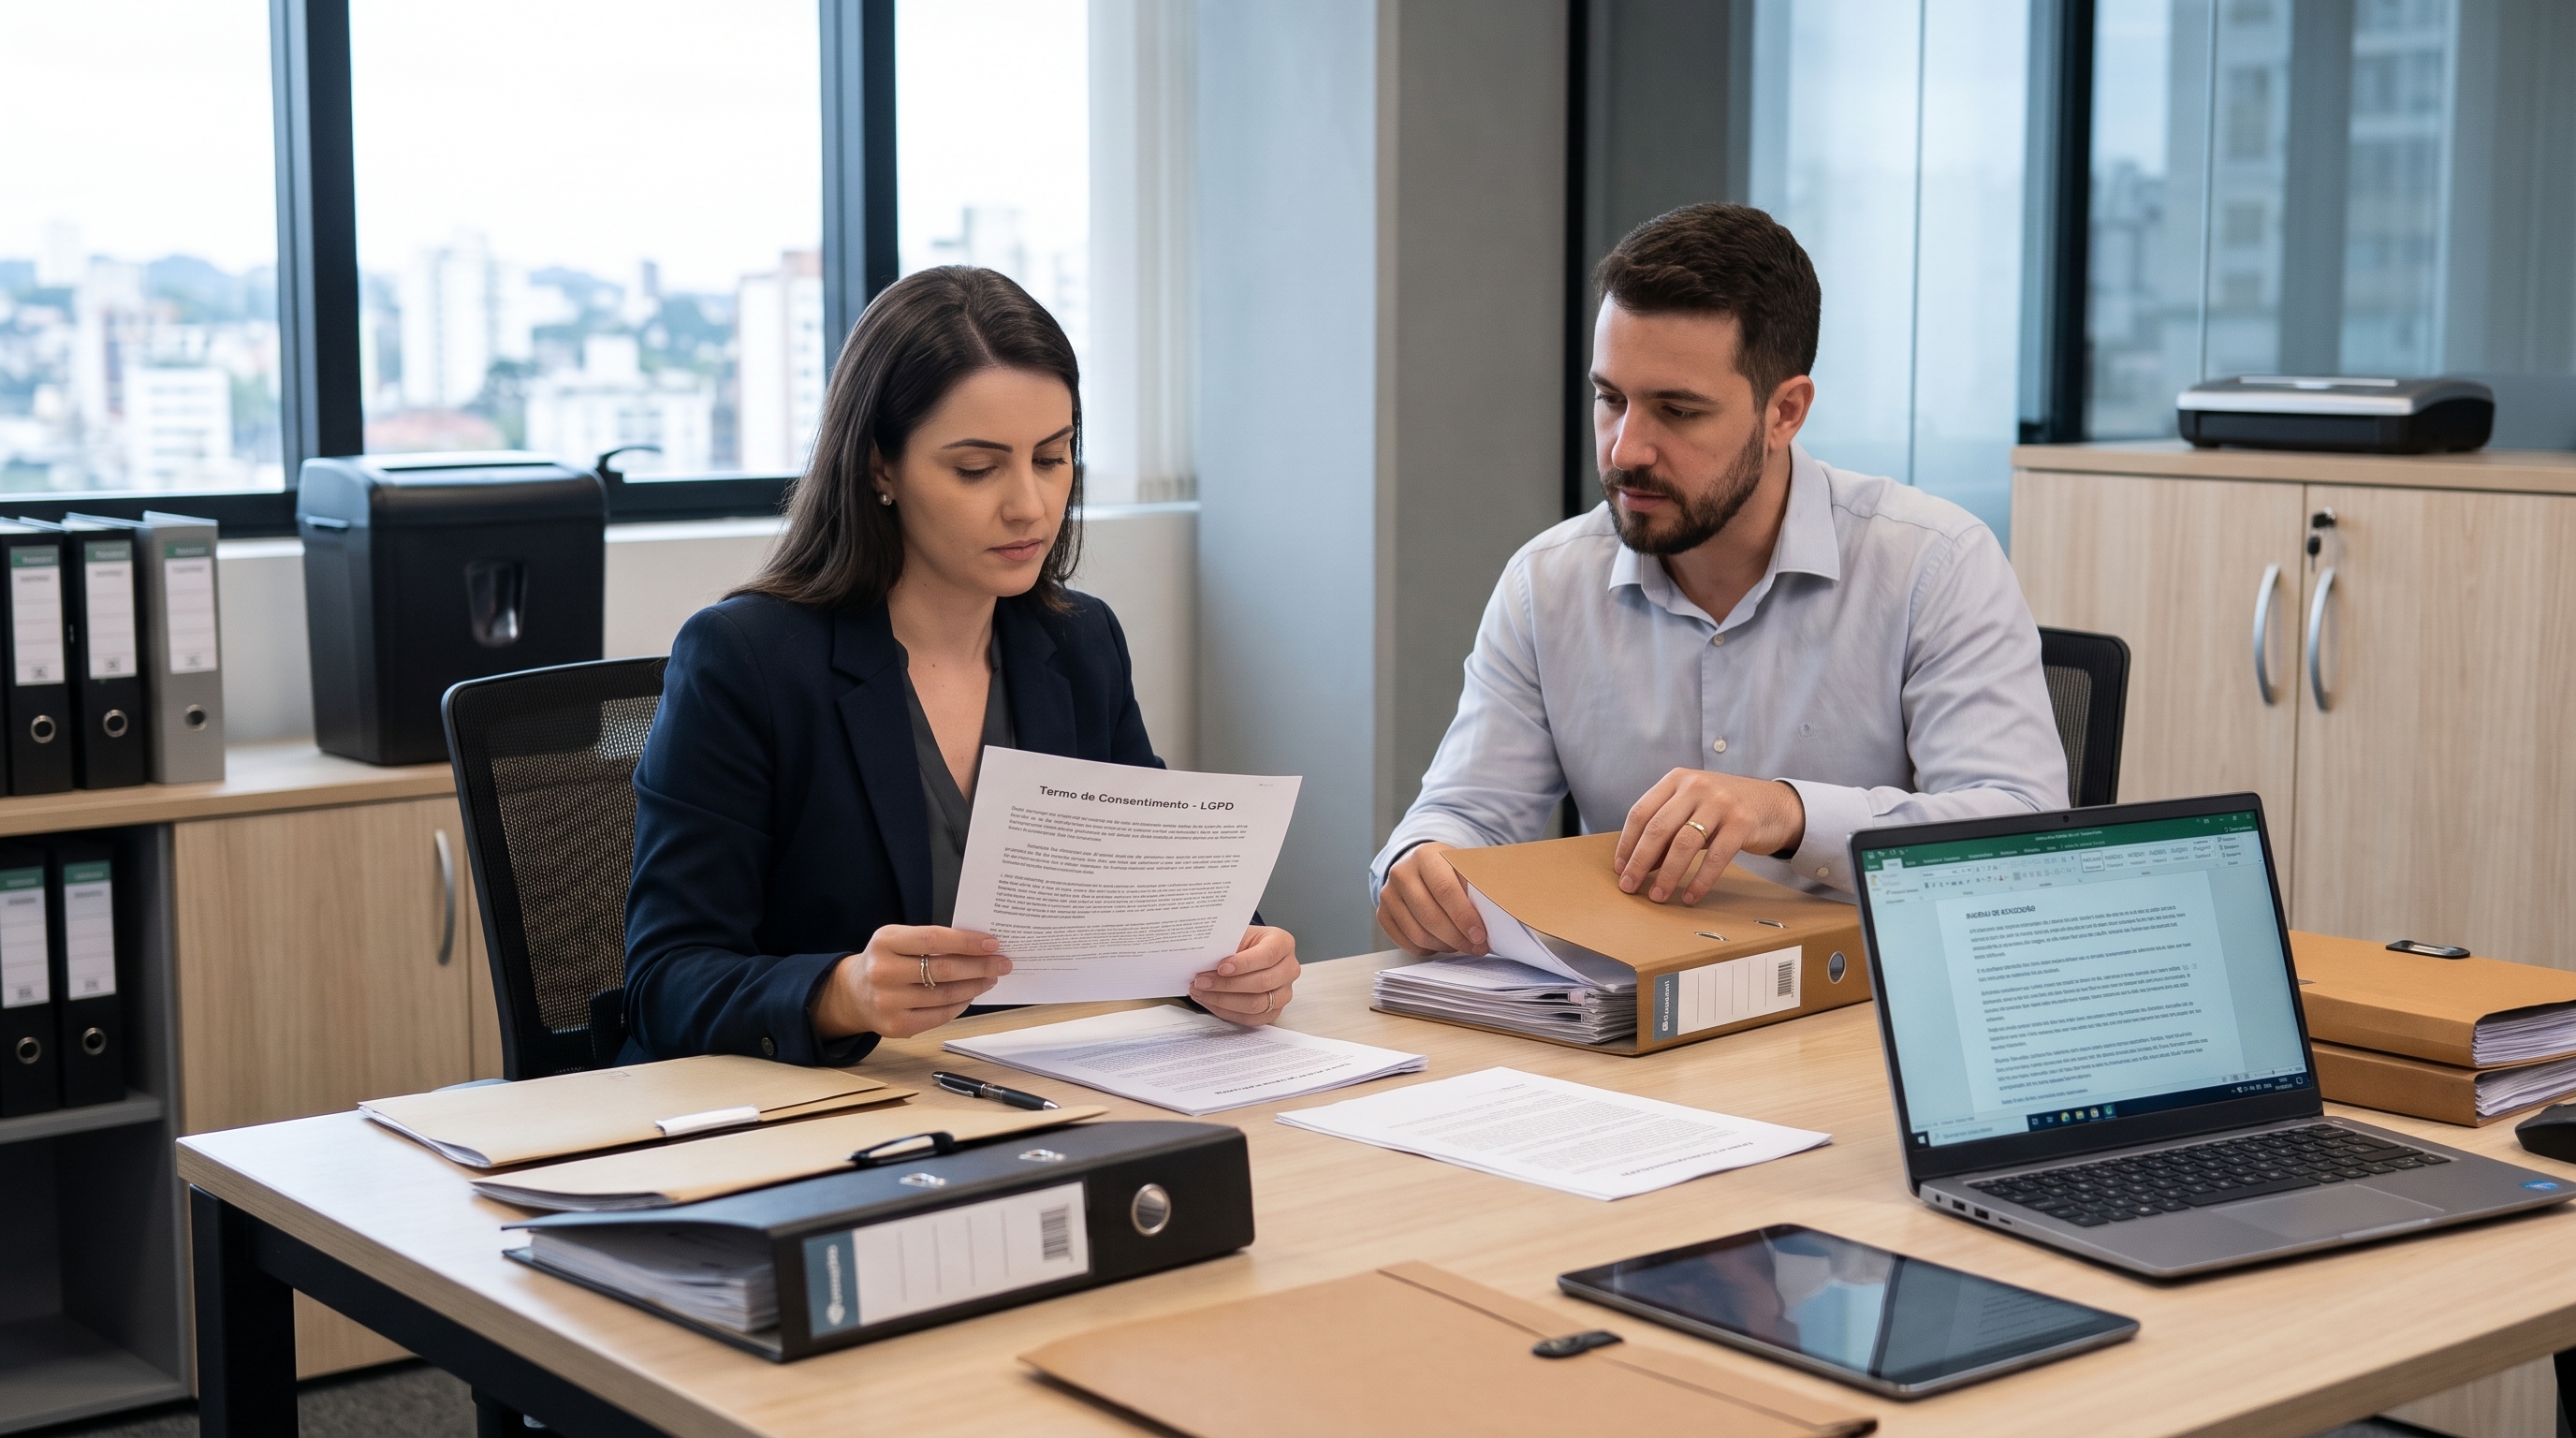
A quantidade de documentos produzidos e armazenados pelas empresas exige processos eficientes de organização, controle de acesso e proteção de informações. Contratos, fichas cadastrais, documentos de funcionários, registros financeiros e arquivos de clientes podem conter dados pessoais que precisam ser tratados de acordo com a Lei Geral de Proteção de Dados (LGPD).
Nesse contexto, a gestão documental contribui para reduzir riscos, melhorar a rastreabilidade das informações e estabelecer critérios claros para o armazenamento, a consulta e o descarte de documentos.
O que a LGPD exige das empresas?
A Lei nº 13.709/2018 estabelece regras para o tratamento de dados pessoais, inclusive nos meios digitais. Entre seus princípios estão a finalidade, a necessidade, a segurança, a prevenção e a responsabilização.
Na prática, as empresas precisam avaliar quais dados coletam, por que os utilizam, quem pode acessá-los e por quanto tempo devem mantê-los.
A conformidade não depende apenas de políticas de privacidade. Também exige procedimentos operacionais que permitam localizar informações, controlar sua utilização e prevenir acessos não autorizados.
Como a gestão documental contribui para a conformidade com a LGPD?
1. Organização e classificação dos documentos
Classificar os arquivos por categoria, departamento, finalidade e nível de confidencialidade facilita a identificação de documentos que contêm dados pessoais ou informações sensíveis.
Essa organização também permite estabelecer regras específicas de acesso e retenção conforme as características de cada documento.
2. Controle de acesso às informações
Nem todos os colaboradores precisam consultar todos os arquivos da empresa. A adoção de permissões por função e departamento ajuda a limitar o acesso ao necessário para cada atividade.
Em sistemas de gestão documental, é importante que as permissões sejam efetivamente aplicadas e que as operações relevantes possam ser rastreadas por meio de registros de auditoria.
3. Armazenamento e compartilhamento seguros
Documentos físicos e digitais precisam de medidas de proteção compatíveis com os riscos envolvidos. Isso pode incluir controle de acesso físico, autenticação, criptografia, cópias de segurança e procedimentos seguros de compartilhamento.
A escolha das medidas deve considerar o tipo de informação armazenada, os possíveis impactos de um incidente e a estrutura tecnológica da organização.
4. Definição de prazos de retenção e descarte
Manter documentos indefinidamente pode aumentar a exposição a riscos. Por outro lado, eliminá-los antes do prazo adequado pode comprometer obrigações legais, fiscais, trabalhistas ou contratuais.
Por isso, a empresa deve estabelecer uma política de retenção documental baseada nas finalidades do tratamento, nas obrigações aplicáveis e nas hipóteses legais de conservação. Quando o descarte for permitido, ele deve ocorrer de forma segura e documentada.
5. Rastreabilidade e auditoria
Saber quem consultou, alterou, compartilhou ou excluiu determinado documento pode ser essencial para investigar incidentes e demonstrar a aplicação dos controles internos.
A rastreabilidade também facilita auditorias e ajuda a identificar falhas nos procedimentos de tratamento de dados.
Quais documentos exigem atenção especial?
A necessidade de proteção abrange diferentes áreas da empresa, incluindo:
Recursos humanos: fichas de registro, currículos, documentos admissionais, informações salariais e registros de saúde ocupacional.
Contabilidade e financeiro: documentos fiscais, comprovantes, dados cadastrais e registros de clientes ou fornecedores.
Jurídico: contratos, procurações, processos, documentos de clientes e informações sujeitas a sigilo profissional.
Comercial e atendimento: cadastros, propostas, históricos de relacionamento e documentos utilizados na prestação de serviços.
O nível de proteção deve considerar a natureza dos dados e os riscos envolvidos, não apenas o departamento responsável pelo arquivo.
A digitalização de documentos garante conformidade com a LGPD?
Não. A digitalização facilita a organização, a localização e o controle de documentos, mas não garante, isoladamente, a conformidade com a legislação.
Para contribuir efetivamente com a proteção de dados, o ambiente digital precisa contar com permissões adequadas, mecanismos de segurança, políticas de retenção, procedimentos de descarte e controles sobre o compartilhamento das informações.
Também é importante avaliar os fornecedores que participam do tratamento dos dados e definir responsabilidades contratuais e operacionais.
Como começar a adequação documental à LGPD?
Uma abordagem prática pode ser estruturada em cinco etapas:
Mapear os documentos: identificar quais arquivos contêm dados pessoais e onde estão armazenados.
Avaliar os riscos: verificar acessos indevidos, documentos duplicados, compartilhamentos inadequados e falhas de armazenamento.
Definir regras: estabelecer responsáveis, níveis de acesso, prazos de retenção e procedimentos de descarte.
Implementar controles: adotar soluções e processos que apoiem a segurança e a rastreabilidade.
Revisar periodicamente: atualizar as regras conforme mudanças nos processos, nos riscos e nas obrigações legais.
A participação das áreas de tecnologia, jurídico, recursos humanos, contabilidade e gestão é importante para que os controles funcionem de maneira integrada.
Conclusão
A proteção de dados pessoais depende de processos consistentes, e a gestão documental é parte importante dessa estrutura. Organizar arquivos, restringir acessos, controlar prazos de retenção e manter registros das operações ajuda a reduzir riscos e a fortalecer a governança das informações.
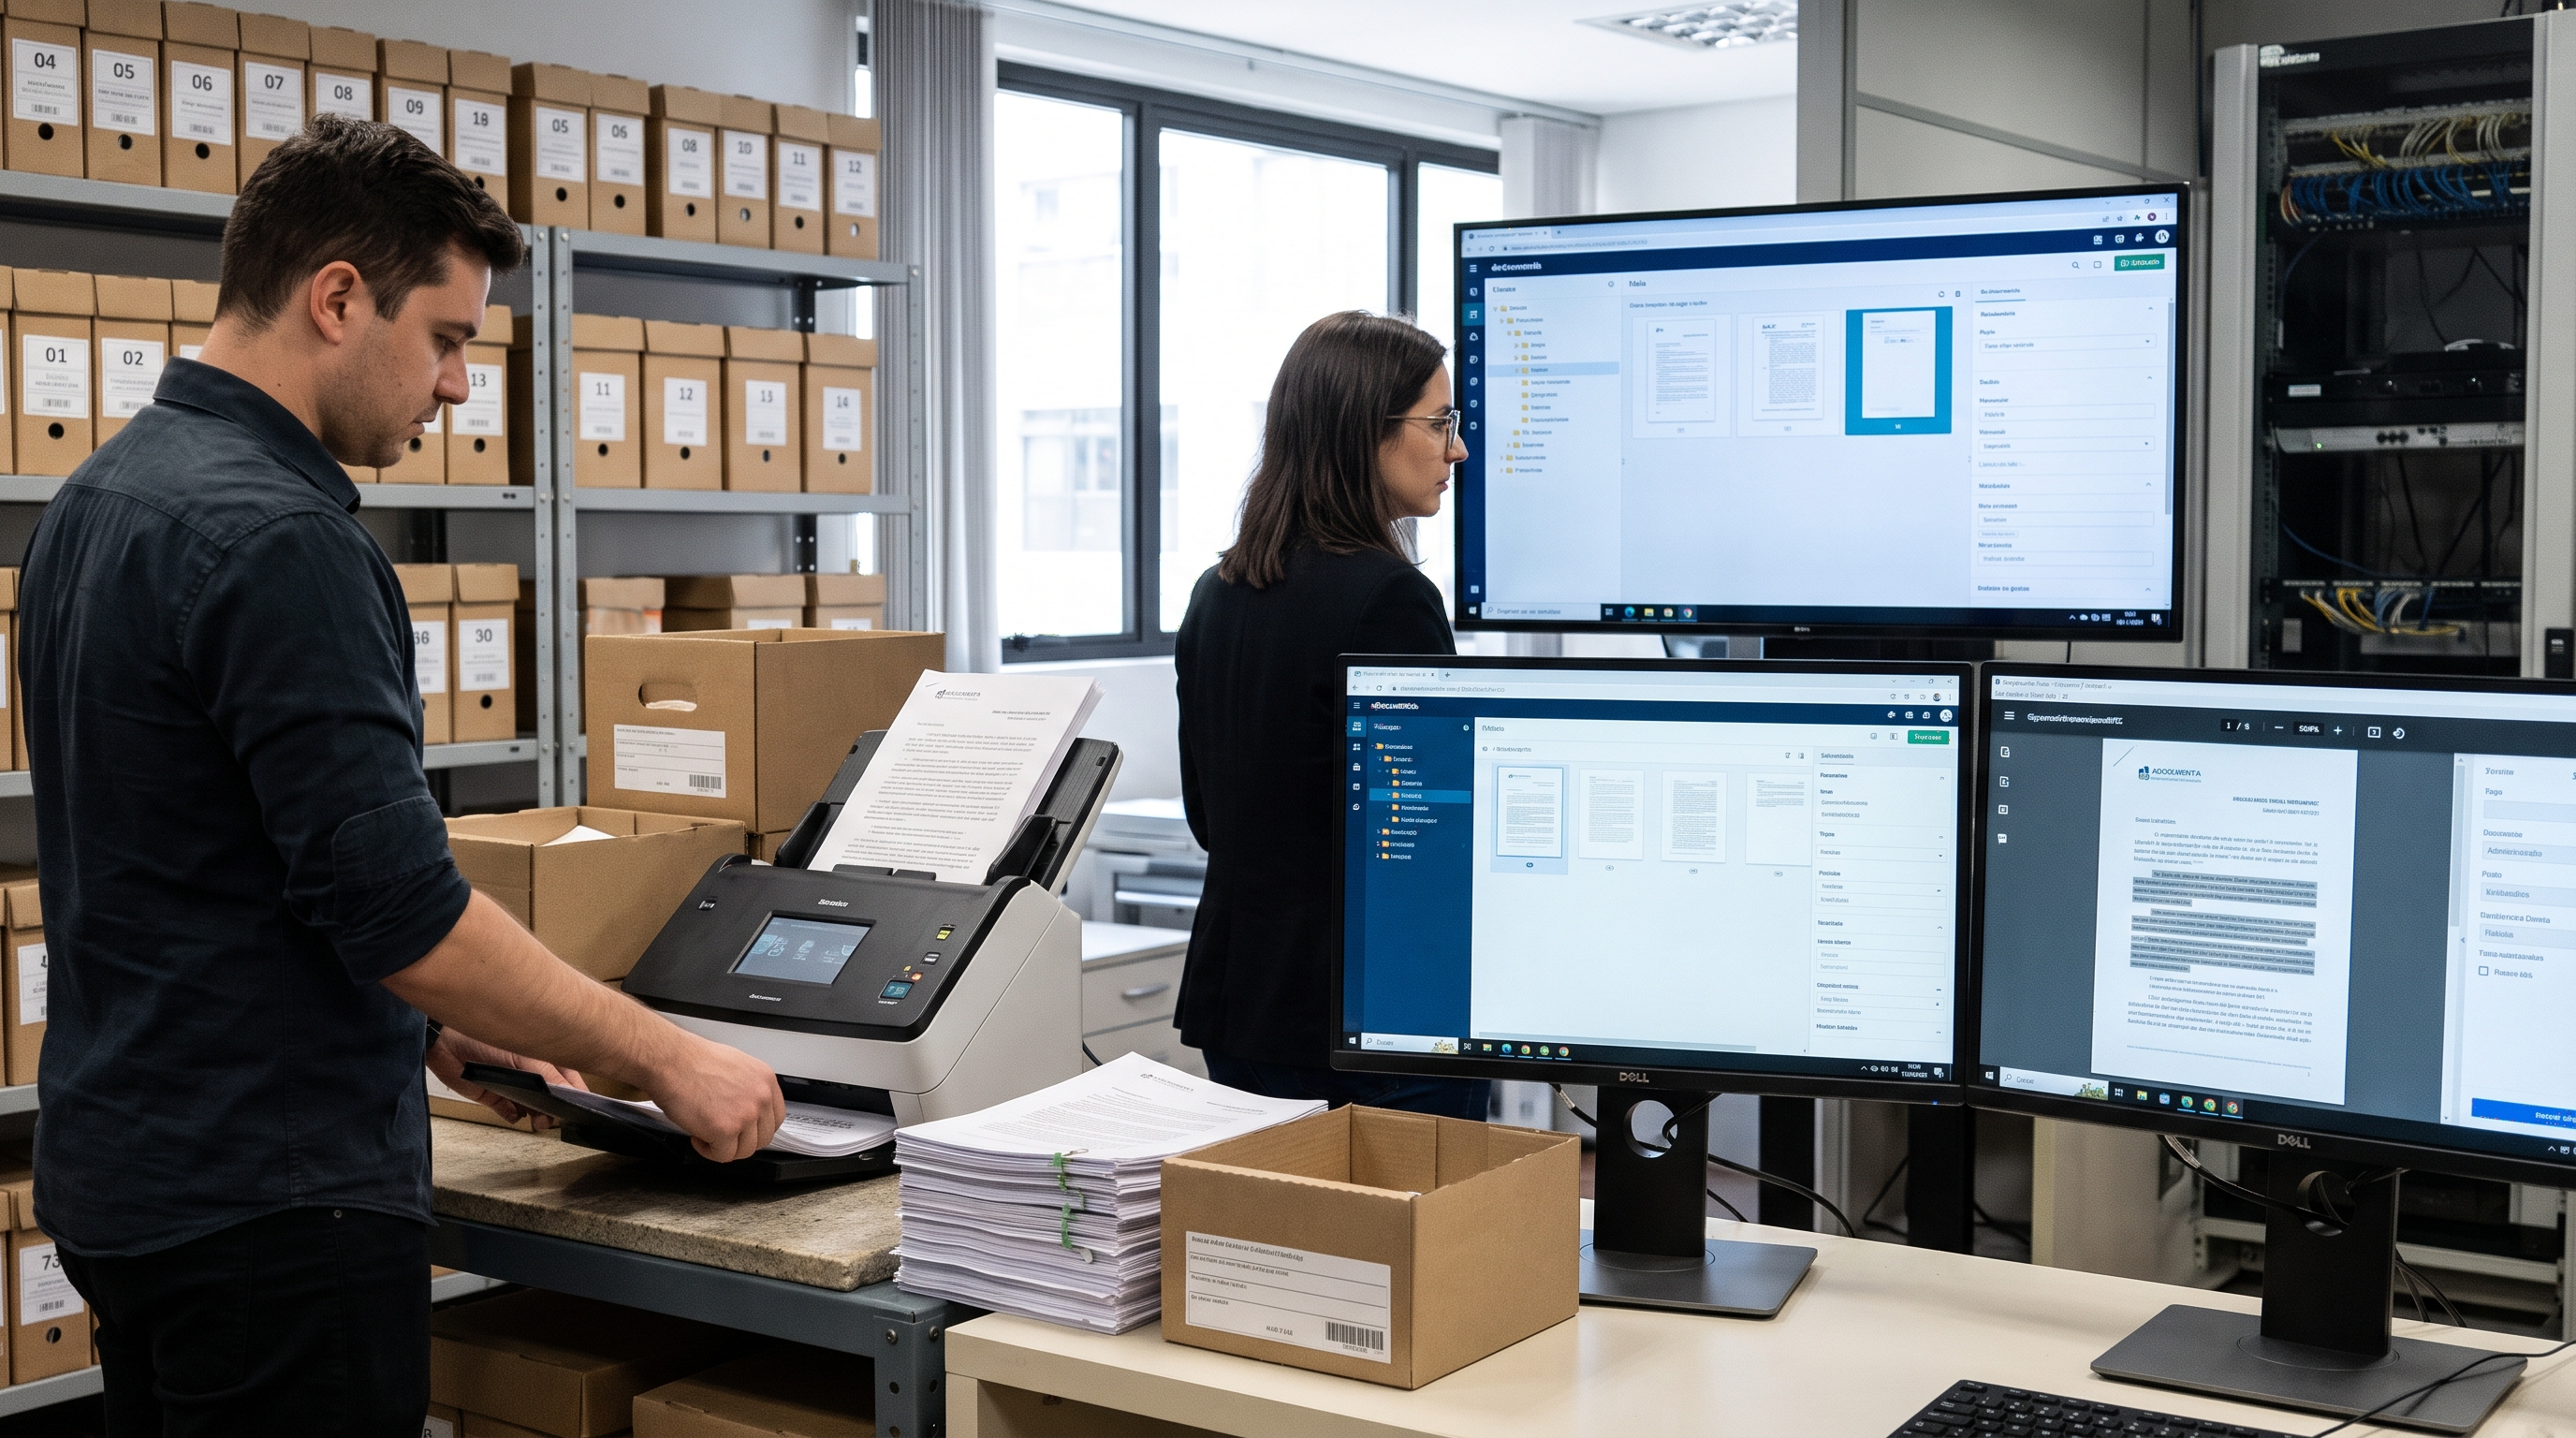
A ADocumenta pode apoiar esse processo por meio da organização e da digitalização de documentos, contribuindo para que as empresas tenham mais controle sobre seus arquivos e estabeleçam rotinas documentais mais eficientes e seguras.